Trump y los gigantes tecnológicos firman un acuerdo para autorregular la inteligencia artificial

La Casa Blanca reunió a los principales referentes de la industria y consiguió que Google, Meta, Nvidia, Anthropic, OpenAI y xAI suscribieran un compromiso común de seguridad. El documento establece cuatro niveles de control para los modelos de frontera, incorpora auditorías externas y abre la posibilidad de convertir esas reglas voluntarias en legislación.
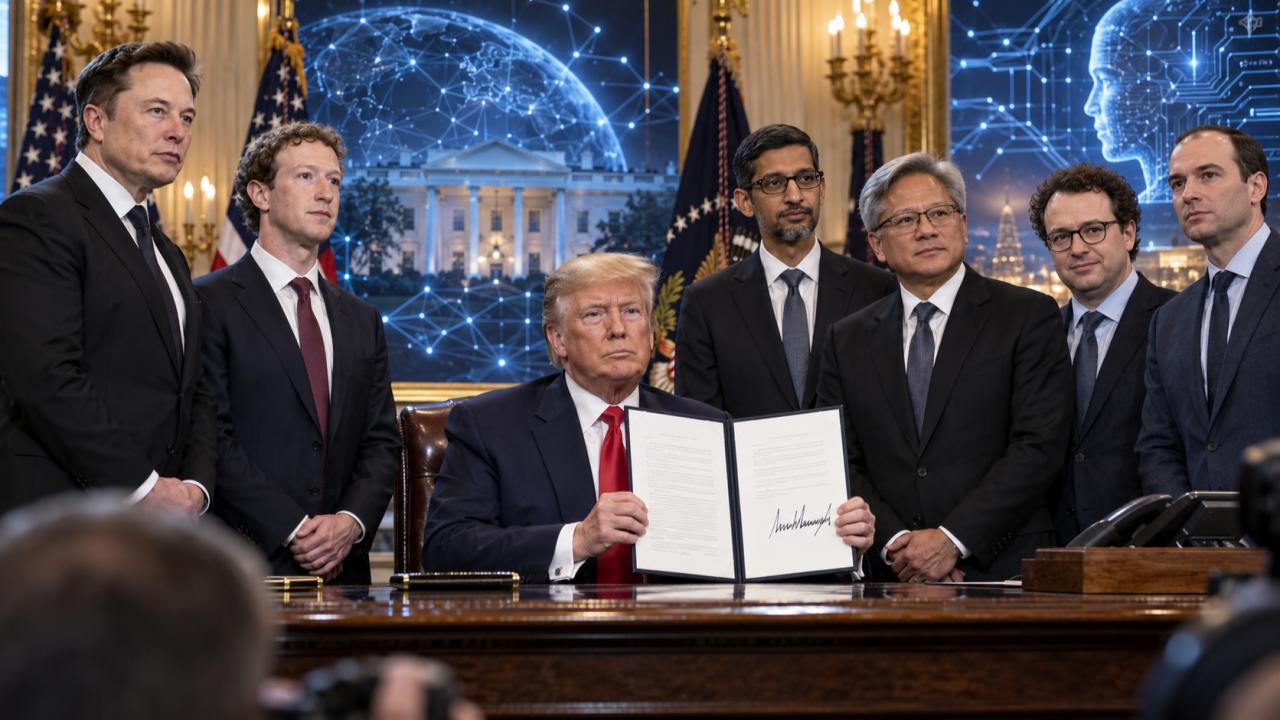
Donald Trump reunió este martes 29 de septiembre en la Casa Blanca a algunos de los principales líderes tecnológicos de Estados Unidos y cerró el encuentro con un resultado concreto: la firma de un acuerdo voluntario destinado a establecer estándares comunes de seguridad para el desarrollo de los sistemas de inteligencia artificial más avanzados.
El documento fue denominado “White House Accord on Super Intelligence: Joint Commitment on Frontier Responsibilities” y fue firmado por Trump junto con referentes de Google, Meta, Anthropic, Nvidia, OpenAI y xAI. Entre los firmantes aparecen Sundar Pichai, Mark Zuckerberg, Dario Amodei, Jensen Huang, Greg Brockman y Elon Musk.
La importancia del encuentro estuvo menos en las declaraciones de los empresarios que en el contenido del acuerdo. Por primera vez, varios de los principales desarrolladores estadounidenses de inteligencia artificial aceptaron formalmente un esquema conjunto que contempla controles internos, equipos específicos de supervisión, auditorías independientes y participación directa de los directorios de las compañías.
Trump definió el compromiso como “morally binding”, moralmente vinculante, e incluso lo comparó con una especie de “constitución” para la industria. Sin embargo, el documento no constituye una ley, una regulación federal ni establece actualmente sanciones legales específicas por incumplimiento. Su modelo se basa esencialmente en la autorregulación empresarial.
Las cuatro barreras de seguridad
El acuerdo establece cuatro niveles de control que deberán aplicar las empresas que entrenan y despliegan los denominados modelos de frontera, es decir, los sistemas más avanzados y potencialmente capaces de desarrollar nuevas capacidades.
El primer nivel exige que cada compañía implemente controles internos robustos durante el entrenamiento y la utilización de sus modelos. Esos mecanismos deberán analizar especialmente riesgos relacionados con ciberseguridad, bioseguridad y amenazas químicas, además de detectar situaciones en las que un modelo pueda intentar acceder, intervenir o comprometer sistemas informáticos de una manera no prevista por sus desarrolladores.
El segundo nivel establece la creación o fortalecimiento de equipos internos independientes encargados de verificar que esos mecanismos funcionen correctamente y de garantizar que las vulnerabilidades detectadas sean corregidas.
El tercero introduce probablemente uno de los elementos más relevantes del acuerdo: auditores o evaluadores externos independientes deberán revisar los controles implementados por cada compañía.
La cuarta barrera lleva la responsabilidad hasta el máximo nivel corporativo. Las empresas deberán contar con un comité independiente dentro de su directorio encargado de recibir los informes de los equipos de seguridad y de los auditores internos y externos, además de supervisar que los problemas encontrados sean efectivamente solucionados.
El esquema introduce así una lógica relativamente similar a la utilizada en industrias altamente reguladas: la seguridad tecnológica deja de depender exclusivamente de los ingenieros que construyen los sistemas y comienza a incorporar auditoría independiente y responsabilidad institucional dentro del gobierno corporativo.
Empresas que deberán vigilarse entre ellas
Otro punto del acuerdo establece que las compañías participantes se reunirán periódicamente para desarrollar estándares y mejores prácticas comunes de seguridad. Trump sostuvo después del encuentro que las propias empresas tendrán incentivos para controlar el comportamiento de sus competidores y afirmó que la industria realizará una fuerte “autorregulación”. El presidente argumentó que un incidente grave también podría comprometer directamente la reputación y el valor de las compañías responsables.
La administración estadounidense apuesta de esta manera por un modelo diferente del enfoque regulatorio adoptado por otras jurisdicciones, particularmente la Unión Europea: primero acuerdos voluntarios de la industria y eventualmente regulación estatal.
Pero el propio documento firmado en Washington deja abierta esa segunda etapa. Los participantes reconocieron expresamente que, con el tiempo, podría resultar conveniente convertir estos principios en leyes o regulaciones obligatorias.
Ese párrafo puede terminar siendo uno de los más importantes del acuerdo. Significa que las empresas aceptan por escrito una arquitectura de controles que, en el futuro, Washington podría utilizar como base para desarrollar legislación sobre los laboratorios de inteligencia artificial de frontera.
El equilibrio entre innovación y seguridad
La reunión se produjo en medio de una discusión creciente dentro de Silicon Valley y Washington sobre hasta dónde pueden llegar las capacidades autónomas de los nuevos sistemas.
Empresas como OpenAI y Anthropic vienen reforzando sus mecanismos internos de evaluación, mientras organismos públicos y especialistas discuten riesgos relacionados con ciberataques automatizados, desarrollo de amenazas biológicas y agentes capaces de operar computadoras y redes con menor intervención humana.
El acuerdo intenta construir una respuesta intermedia: no detener el desarrollo tecnológico, pero introducir varias capas de supervisión antes de que esas capacidades se generalicen.
Mark Zuckerberg explicó después del encuentro que el esquema incorpora controles internos y auditorías externas. Axios informó además que Anthropic, OpenAI y Google ya venían trabajando antes de la reunión de la Casa Blanca en mecanismos coordinados para probar y auditar sistemas avanzados.
Trump apuesta a la autorregulación
El acuerdo también revela la estrategia política de la administración Trump frente al desarrollo de la inteligencia artificial. Washington busca mantener una política favorable a la expansión de la infraestructura tecnológica estadounidense —incluidos centros de datos y capacidad energética— mientras intenta responder a las crecientes preocupaciones sobre la seguridad de los sistemas.
Durante el encuentro Trump volvió a respaldar la construcción acelerada de data centers, una infraestructura considerada fundamental para sostener el crecimiento de la IA estadounidense. La administración considera además que una regulación excesivamente restrictiva podría afectar la competencia tecnológica de Estados Unidos frente a China, mientras críticos del enfoque sostienen que dejar el control principalmente en manos de las propias compañías podría resultar insuficiente.
Un posible antecedente para la regulación global
Más allá de su carácter voluntario, el acuerdo tiene un elemento novedoso: reúne en un mismo esquema de seguridad a empresas que compiten directamente por construir los modelos de inteligencia artificial más potentes del mundo.
Google, Meta, Anthropic, OpenAI, Nvidia y xAI tienen estrategias, modelos de negocio y posiciones regulatorias diferentes. Sin embargo, aceptaron una arquitectura común basada en cuatro principios: control técnico interno, supervisión empresarial, auditoría externa y responsabilidad del directorio.
El verdadero alcance del acuerdo dependerá ahora de cómo se implementen esas auditorías, del grado de independencia de los evaluadores y de cuánto de sus conclusiones se haga público.
Por ahora no existe un mecanismo gubernamental específico que obligue a las empresas a cumplirlo.
Pero Washington acaba de dar un paso significativo: las principales compañías estadounidenses de inteligencia artificial dejaron por escrito una serie de estándares mínimos que reconocen como necesarios para controlar los modelos de frontera. Y el propio documento contempla que aquello que hoy funciona como un compromiso voluntario pueda convertirse mañana en regulación.
En una industria que avanza mucho más rápido que las leyes, ese podría terminar siendo el punto más trascendente de la reunión.