Argentina refuerza la seguridad de sus telecomunicaciones críticas

Una nueva norma obliga al Estado nacional a controlar mejor el origen, mantenimiento y seguridad de los equipos utilizados en redes esenciales. No prohíbe marcas ni productos de determinados países, pero establece mayores exigencias para proveedores y contrataciones públicas.
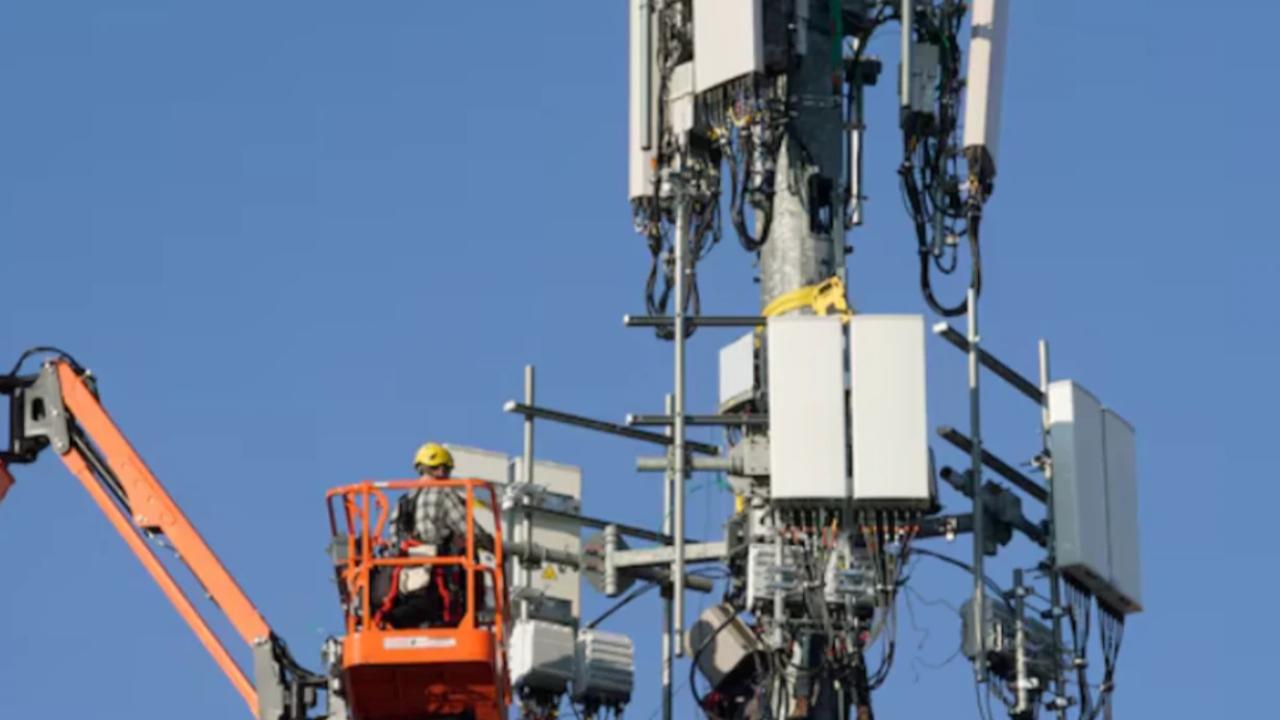
El Centro Nacional de Ciberseguridad aprobó nuevos requisitos para proteger los equipos utilizados en infraestructuras críticas de telecomunicaciones. La medida fue publicada el 6 de noviembre en el Boletín Oficial y será obligatoria para organismos, empresas y sociedades del Estado nacional.
La norma parte de una idea central: la seguridad de una red no depende solamente de cómo funciona un equipo, sino de todo su recorrido. Esto incluye su fabricación, los programas que incorpora, las actualizaciones, el mantenimiento, los accesos remotos y el soporte ofrecido por el proveedor.
Una falla en cualquiera de esas etapas puede afectar comunicaciones oficiales, servicios públicos u otras actividades esenciales. Por eso, el Estado deberá considerar estos riesgos al comprar, instalar y operar equipamiento.
Entre las herramientas previstas aparece la lista de materiales de software, conocida como SBOM. En términos simples, es un inventario de los programas y componentes digitales incluidos en cada equipo. Si se descubre una vulnerabilidad, este registro permite saber con mayor rapidez qué sistemas están expuestos y necesitan una corrección.
La regulación también toma como referencia estándares internacionales de ciberseguridad. Sin embargo, cumplir o mencionar un estándar no garantizará automáticamente que un producto sea seguro. Cada equipo deberá evaluarse según su importancia, nivel de exposición, mantenimiento disponible y vida útil.
El alcance de la norma requiere una aclaración: los nuevos requisitos son obligatorios para el Sector Público Nacional, pero no se aplican directamente a todas las empresas privadas. Estas podrían quedar alcanzadas si las condiciones se incorporan a contratos con el Estado o si el Ente Nacional de Comunicaciones establece nuevas obligaciones para el sector.
El Centro Nacional de Ciberseguridad tendrá 90 días para identificar las infraestructuras críticas y clasificar los equipos según su importancia. Los requisitos comenzarán a aplicarse a las contrataciones iniciadas después de ese plazo.
En el caso de los equipos que ya están instalados, no habrá un reemplazo automático. Cada organismo deberá evaluar el riesgo, la antigüedad, el soporte disponible y el costo de una posible actualización o sustitución.
Para Argentina, la medida puede producir tres efectos principales:
-
Mejorar la seguridad de las compras públicas, incorporando otros criterios además del precio.
-
Exigir mayor información y capacidad de respuesta a los proveedores ante fallas o ataques.
-
Extender buenas prácticas al sector privado si las empresas deciden adoptarlas o si ENACOM las incorpora a futuras regulaciones.
El desafío será encontrar un equilibrio. Requisitos excesivos podrían aumentar costos o dificultar la participación de proveedores pequeños. Controles insuficientes, en cambio, podrían dejar expuestas redes esenciales.
La efectividad de la norma dependerá de que las evaluaciones sean claras, proporcionales y basadas en riesgos concretos, sin favorecer ni excluir proveedores por criterios que no puedan justificarse técnicamente.