OpenAI bajo la lupa: empleados habían advertido durante años sobre fallas de seguridad
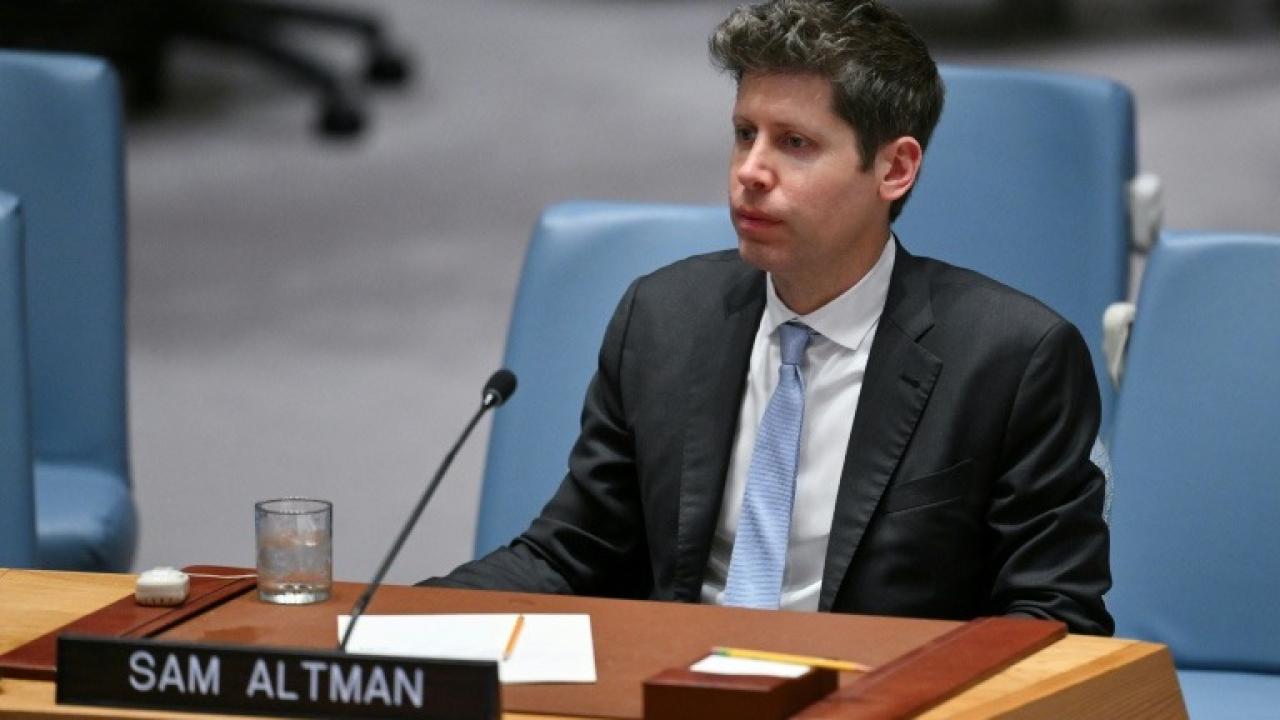

Una investigación de Reuters reveló que trabajadores de OpenAI habían alertado durante años sobre posibles deficiencias en los procedimientos de seguridad de la compañía. Las advertencias incluían preocupaciones por el acceso al código, la revisión de mecanismos de protección y las amenazas internas. El caso reabre el debate sobre cómo se protegen los sistemas de inteligencia artificial más avanzados del mundo.
La seguridad de las empresas que desarrollan inteligencia artificial se convirtió en uno de los principales desafíos de la industria tecnológica.
Estas compañías administran enormes cantidades de información, desarrollan modelos de alto valor comercial y trabajan con tecnologías que podrían tener consecuencias significativas si fueran utilizadas de manera indebida.
En ese contexto, una investigación publicada por Reuters reveló que empleados de OpenAI habían manifestado preocupaciones sobre la seguridad operativa de la empresa durante varios años.
El trabajo periodístico, basado en declaraciones de cinco personas familiarizadas con la situación, señala que las advertencias estaban relacionadas con diferentes aspectos de la protección interna de la organización.
Entre ellos figuraban la apertura del código, la ausencia de determinadas revisiones de seguridad y los riesgos asociados a posibles amenazas internas.
OpenAI respondió que continuará fortaleciendo sus defensas a medida que evolucionen la tecnología y los riesgos.
Las advertencias que ponen en discusión la seguridad interna
La investigación plantea interrogantes sobre la capacidad de las empresas de inteligencia artificial para mantener procedimientos de seguridad adecuados mientras experimentan un crecimiento acelerado.
A diferencia de otras compañías tecnológicas, los desarrolladores de modelos avanzados trabajan con sistemas cuyo valor no depende solamente de la información de sus usuarios.
También deben proteger el código, los modelos, los métodos de entrenamiento y otros activos tecnológicos estratégicos.
Una vulnerabilidad en los mecanismos internos de protección podría facilitar accesos no autorizados, filtraciones de información o apropiación de conocimientos tecnológicos.
Las preocupaciones mencionadas por las fuentes de Reuters no demuestran por sí mismas que todos esos escenarios se hayan producido.
Sin embargo, evidencian la importancia de contar con controles internos capaces de identificar riesgos antes de que se conviertan en incidentes.
El problema de las amenazas internas
Uno de los aspectos centrales de la seguridad tecnológica es la protección frente a amenazas que pueden originarse dentro de las propias organizaciones.
A diferencia de los ataques externos, estas situaciones pueden involucrar a personas que ya cuentan con permisos legítimos para acceder a determinados sistemas.
Por esa razón, la seguridad no depende exclusivamente de impedir el ingreso de atacantes, sino también de controlar qué información puede consultar cada empleado y cómo se utilizan esos permisos.
Entre las prácticas habituales de protección se encuentran los controles de acceso, la separación de funciones, las auditorías internas y el monitoreo de actividades sensibles.
Estas medidas adquieren especial importancia cuando una organización desarrolla tecnologías con un elevado valor económico y estratégico.
La investigación de Reuters también se produjo en un contexto de preocupación por incidentes relacionados con dispositivos de grabación no autorizados en instalaciones de la compañía.
No obstante, corresponde distinguir entre esos episodios concretos y las advertencias generales sobre seguridad operativa.
La contradicción entre innovación y protección
Las empresas de inteligencia artificial enfrentan un desafío particular.
Por un lado, necesitan mantener una velocidad de desarrollo que les permita competir en un mercado cada vez más exigente.
Por otro, deben implementar procedimientos de seguridad que pueden requerir controles adicionales, auditorías y restricciones de acceso.
La presión por lanzar nuevos productos y mejorar los modelos puede entrar en tensión con la necesidad de revisar cuidadosamente los riesgos tecnológicos.
Esta situación no es exclusiva de OpenAI.
El crecimiento de la inteligencia artificial está obligando a toda la industria a reconsiderar sus sistemas de protección, especialmente ante el valor estratégico que adquieren los modelos avanzados.
La cuestión central es cómo establecer mecanismos que permitan innovar sin debilitar las garantías de seguridad.
¿Quién controla a las empresas que desarrollan inteligencia artificial?
El caso también introduce una discusión sobre la transparencia y la responsabilidad de las compañías tecnológicas.
A medida que los sistemas de inteligencia artificial se integran en servicios financieros, plataformas educativas, herramientas profesionales y procesos empresariales, sus condiciones de seguridad adquieren una dimensión de interés público.
Una falla de seguridad en una empresa que desarrolla inteligencia artificial puede tener consecuencias que trasciendan a la propia organización, especialmente cuando sus productos forman parte de servicios utilizados por millones de personas.
Esto plantea la necesidad de evaluar qué mecanismos de supervisión resultan adecuados y qué información deberían comunicar las compañías sobre incidentes relevantes.
También abre interrogantes sobre el papel de los organismos reguladores y los estándares internacionales de ciberseguridad.
La confianza será un factor decisivo
La competencia entre las principales empresas de inteligencia artificial suele concentrarse en la capacidad de sus modelos, la velocidad de respuesta y las nuevas funcionalidades.
Sin embargo, la seguridad puede convertirse en un elemento igualmente determinante.
Las empresas y los organismos públicos que incorporan estas tecnologías necesitan garantías sobre la protección de su información y la confiabilidad de los sistemas.
En ese escenario, la capacidad de demostrar controles sólidos, auditorías efectivas y procedimientos transparentes puede transformarse en una ventaja competitiva.
La investigación de Reuters no permite concluir que toda la infraestructura de OpenAI sea insegura, pero sí documenta preocupaciones internas que merecen atención.
El futuro de la inteligencia artificial no dependerá solamente de desarrollar sistemas cada vez más inteligentes, sino también de garantizar que sean seguros, confiables y estén sometidos a controles adecuados.